Desteklenen VPN'ler
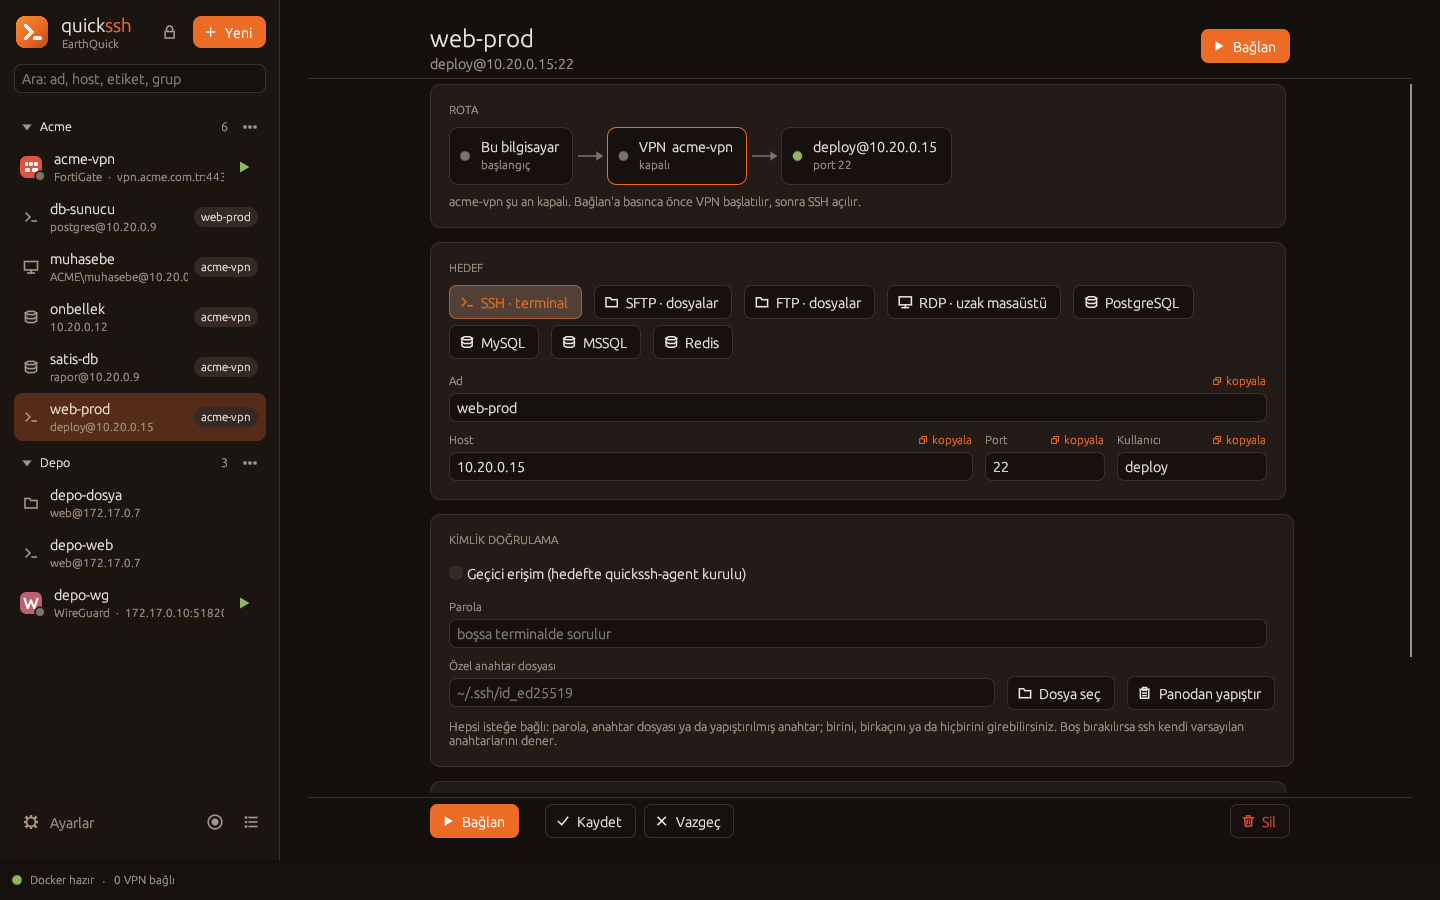
Bağlantı tipleri
Birden çok müşteri, birden çok VPN, tek pencere
VPN istemcilerinin birbirini ezdiği, tünel komutlarının elle yazıldığı günler için yapıldı.
İzole VPN'ler
Her VPN kendi Docker container'ında çalışır. Aynı anda birkaçı açık kalabilir; bilgisayarınızın yönlendirme tablosu ve DNS'i değişmez.
Gömülü terminal
SSH oturumları sekmelerde açılır. Rota (VPN, ara sunucular) kayıtta durur; bağlan demeniz yeter. Sunucu durumu çubuğu, dosya paneli ve makrolar yanında gelir.
Veritabanı portları
PostgreSQL, MySQL, MSSQL ve Redis için sabit bir yerel port açılır. DataGrip ya da kendi uygulamanız doğrudan veritabanına bağlanıyormuş gibi bağlanır.
Dosyalar
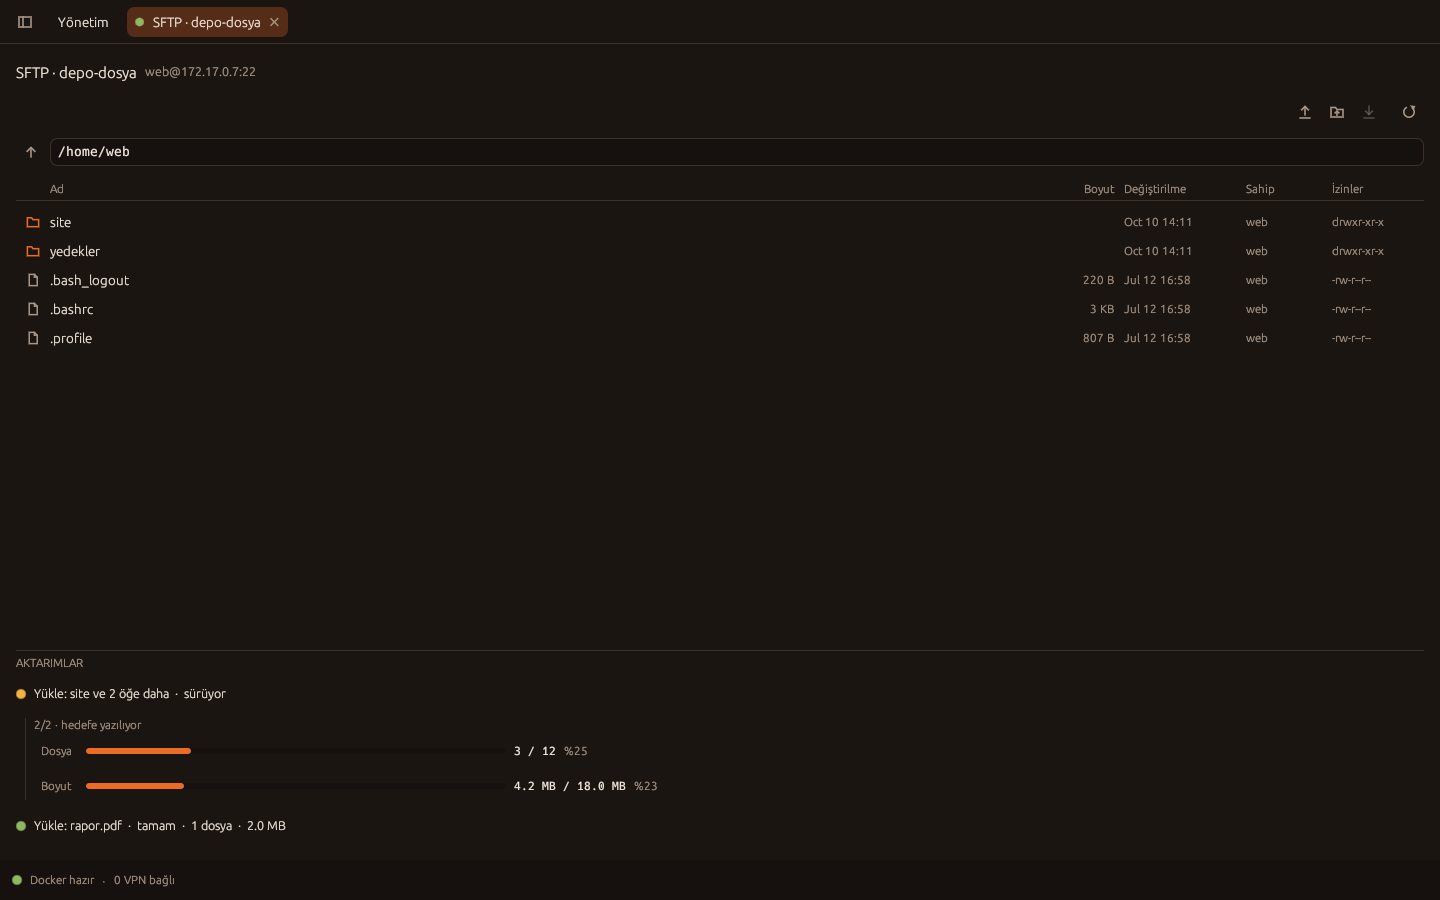
SFTP ve FTP/FTPS için tam boy dosya yöneticisi. Dosya ve klasörleri pencereye sürükleyip bırakın; ilerleme dosya sayısı ve boyut olarak akar.
Uzak masaüstü
RDP ve VNC oturumları uygulamanın içinde, sekme olarak açılır. Hedefe sunucu bağlanır; bilgisayarınıza yalnızca görüntü gelir, parola gelmez.
Split tunneling
Yalnızca seçtiğiniz uygulama VPN'den geçer: bir tarayıcı, bir komut, bir araç. Bilgisayarın geri kalanı kendi ağında kalır.
Boşta kapanır, gerekince uyanır
Kullanılmayan VPN kendiliğinden durur. Üzerinden yeni bir bağlantı geldiği anda, siz bir şey yapmadan yeniden açılır.
Tam terminal desteği
Arayüzde yapılan her şey komut satırından da yapılır: kayıt ekleme, düzenleme, bağlanma, dosya aktarma, yedek. Ekransız sunucuda da çalışır.
Ekip için merkezi sunucu
Kayıtlar tek bir sunucuda durur. Yönetici kimin neye erişeceğini panelden belirler; parolalar ekip üyelerinin bilgisayarına inmez.
Tarayıcı eklentisi
Bir siteyi seçtiğiniz VPN'in ya da sunucunun üzerinden açın. Chrome ve Firefox için; kural bir kez yazılır, site her açılışta doğru yoldan gider.
Notlar
Sunucuya, gruba ya da genel olarak not ve dosya iliştirin. Notlar ve ekleri sunucuda durur; merkezi sunucuda paylaşmadığınız not yalnızca size görünür.
Lisanssız da çalışır
20 kayıt ve 3 kullanıcıya kadar ücretsiz. Lisans yalnızca sınırları büyütür; süresi bitse de kayıtlarınız çalışmaya devam eder.
İşi sunucu yapar, istemci yalnızca gösterir
Sunucu parçası sizin bilgisayarınızda ya da ekibinizin ortak makinesinde çalışabilir. İstemci için fark yoktur.
İstemci
Arayüz ve komut satırı. Linux'ta çalışır; Windows ve macOS istemcisi hazırlanıyor.
- Terminal, dosya ve masaüstü sekmeleri
- Kayıt formları
- Hiçbir hedefle doğrudan konuşmaz
quickssh sunucusu
Linux'ta çalışır: bu bilgisayarda ya da uzakta, tek Docker imajı olarak da kurulabilir.
- VPN container'larını yönetir
- Hedeflere bağlanır, kimlik doğrular
- Yetkileri uygular, her işlemi günlüğe yazar
- Kayıtları ve parolaları saklar
Hedefler
VPN'lerin arkasındaki sistemler.
- Sunucular (SSH, SFTP, FTP)
- Masaüstleri (RDP, VNC)
- Veritabanları
Bağlan, çalış, dosyayı yanına al
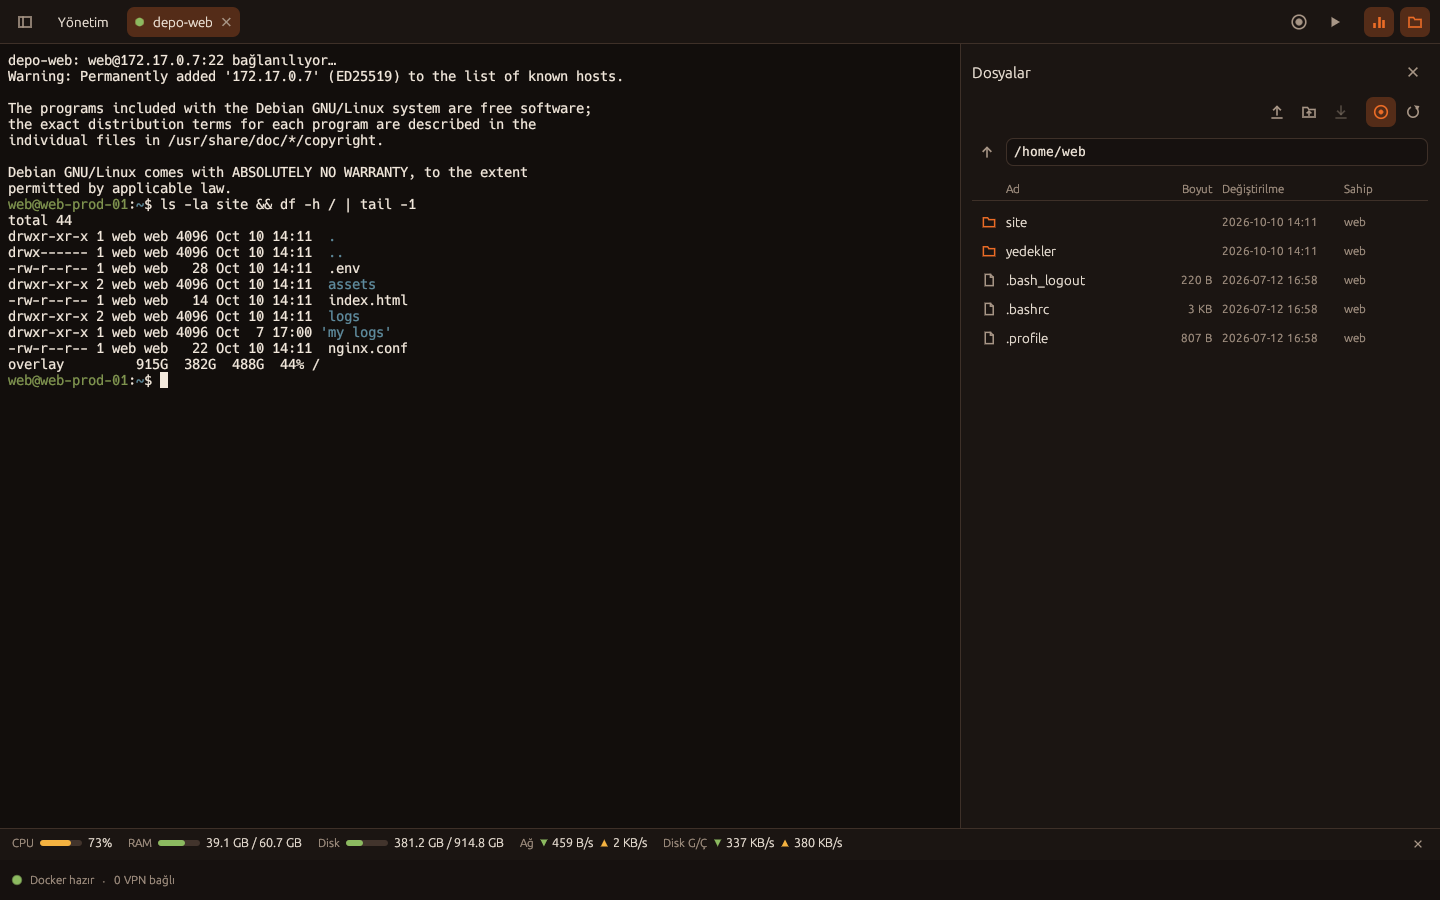
Oturum tek tıkla açılır; rotadaki VPN kapalıysa önce o başlar. Dosya paneli terminalde gezdiğiniz dizini izler.
- CPU, RAM, disk, ağ ve GPU göstergeleri
- Yükleme ve indirme, klasörlerle birlikte
- Makrolar: sık yaptığınız adımları kaydedip oynatın
- VPN → VPN → SSH → SSH zincirleri
Tünel kurmayın, adresi kopyalayın
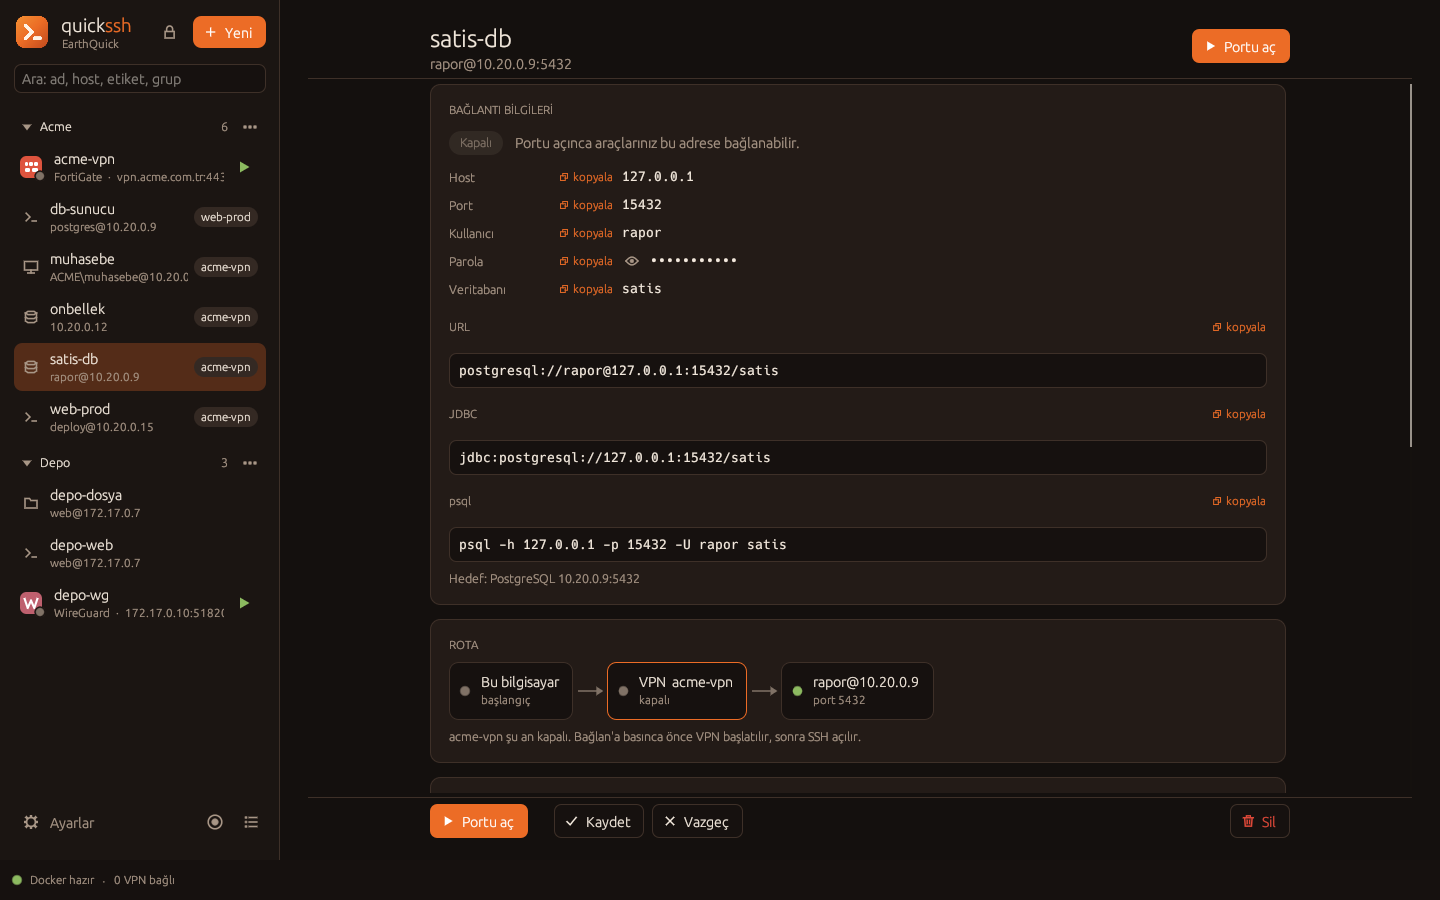
Kayıt bir kez tanımlanır: hedef, rota ve sabit port. Araçlarınız 127.0.0.1 üzerindeki o porta bağlanır; gerisini sunucu halleder.
- URL, JDBC ve komut satırı örnekleri hazır
- VPN kapalıysa ilk bağlantıda kendiliğinden açılır
- Port sabittir; aracınızı bir kez ayarlarsınız
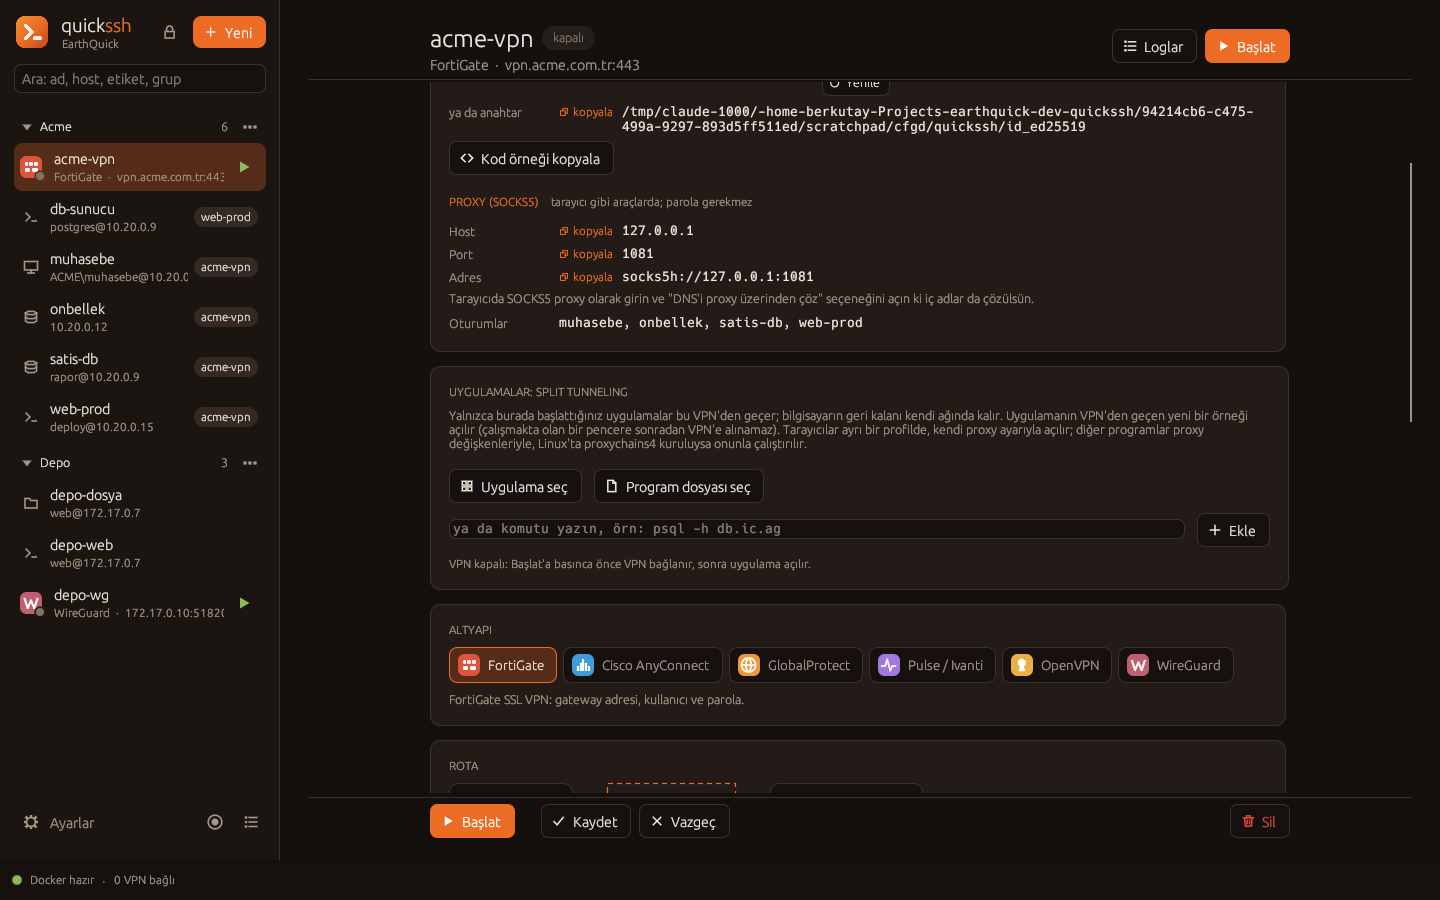
VPN'i kendi araçlarınıza da açın
Her VPN bir SSH tüneli ve bir SOCKS5 proxy sunar. Tarayıcınızı, IDE'nizi ya da tek bir uygulamayı o VPN'den geçirebilirsiniz.
- Seçtiğiniz uygulamayı VPN'den geçiren split tunneling
- Java ve C# için hazır kod örnekleri
- Uzak sunucuda portlar yalnızca sizin IP adresinize açılır
SFTP ve FTP, aynı pencerede
Dosya oturumları tam boy bir dosya yöneticisi olarak açılır. Yükleme tek aktarım olarak izlenir.
- Sürükle-bırak ile dosya ve klasör yükleme
- Dosya sayısı ve boyut için ayrı ilerleme
- FTPS (TLS) ve VPN üzerinden bağlantı
Parolalar olması gereken yerde kalır
quickssh, erişim bilgilerinin dağılmasını önlemek için tasarlandı.
Şifreli kayıtlar
Kendi bilgisayarınızda kayıt saklamak için ana parola zorunludur. Kayıt dosyası Argon2id ve XChaCha20-Poly1305 ile şifrelenir; dosya çalınsa da parolasız açılamaz.
Gizli bilgiler sunucudan çıkmaz
Merkezi sunucuda hedeflere sunucu bağlanır. Ekip üyesi bağlantıyı kullanır ama parolayı görmez; yönetici yalnızca izin verdiği kişilere gösterir.
Yetki, OTP ve denetim
Erişim kayıt ya da grup bazında verilir. İstemci tek kullanımlık kodla (TOTP) kilitlenebilir. Her bağlantı, aktarım ve değişiklik kullanıcının adıyla günlüğe düşer.
Geçici erişim
Hedefe küçük bir agent kurulursa her bağlantı için o bağlantıya özel bir anahtar açılır ve bağlantı kapanınca silinir. Hedefte kalıcı giriş bilgisi durmaz.
Birkaç komutla başlayın
Gereken tek şey Docker. Sunucuyu kendi bilgisayarınızda ya da tek container olarak çalıştırın.
# bir VPN ve arkasındaki bir sunucu
$ quickssh add acme --kind fortigate --host vpn.acme.com.tr -u ali
$ quickssh add-ssh web --host 10.20.0.15 -u deploy --vpn acme
$ quickssh connect web   # VPN kapalıysa önce o başlar